Actualizado: 26 de octubre de 2026. Esta versión incorpora el Acuerdo 115/2026 (Reglas de Carácter General, DOF del 7 de agosto de 2026) y sus fechas de entrada en vigor.
INFORME TÉCNICO · PREVENCIÓN DE LAVADO DE DINERO
A propósito de la reforma a la LFPIORPI del 16 de julio de 2025, la reforma a su Reglamento del 27 de marzo de 2026 y el Acuerdo 115/2026, que modifica las Reglas de Carácter General
Resumen
La reforma a la LFPIORPI convirtió al Enfoque Basado en Riesgos, EBR, en una obligación operativa y no en una declaración de buenas intenciones. En el camino, aparece un error técnico que se repite en casi cada revisión: tratar la evaluación de riesgos de la empresa como si fuera lo mismo que la clasificación de riesgo de cada cliente. Son dos instrumentos del mismo marco legal, pero no cumplen la misma función, no se calculan igual y no se actualizan con la misma frecuencia. Este informe explica la diferencia con el detalle técnico que exige la ley, dice desde cuándo se puede exigir cada pieza, y usa un caso real de fracaso, el de HSBC en 2012, para mostrar qué pasa cuando el EBR se diseña mal aunque exista en papel.
Qué es el EBR y de dónde viene
El Enfoque Basado en Riesgos es el modelo que hoy rige la prevención de lavado de dinero en la mayoría de las jurisdicciones del mundo, y sustituye al esquema anterior de cumplimiento formalista, donde bastaba con llenar una lista de requisitos sin distinguir el nivel de riesgo real de cada operación. Su origen está en la Recomendación 1 del Grupo de Acción Financiera Internacional, GAFI, que establece que los sujetos obligados deben identificar, evaluar y comprender los riesgos de lavado de dinero a los que están expuestos, para aplicar medidas de mitigación proporcionales a esa exposición.
En México, el EBR se introdujo primero en el sector financiero. Para las actividades vulnerables no financieras, entre ellas la construcción, el desarrollo y la comercialización de inmuebles, la obligación se volvió explícita con la reforma a la LFPIORPI del 16 de julio de 2025, que la incorporó como fracción VII del artículo 18: llevar a cabo una evaluación con enfoque basado en riesgos que permita “identificar, analizar, entender y mitigar” los riesgos propios y los de los clientes.
Los cuatro elementos que la autoridad exige evaluar
Una metodología de EBR no puede limitarse a una impresión general del negocio. Las Reglas de Carácter General (artículo 10 Septies 1, fracción I) piden analizar, como mínimo, cuatro elementos de riesgo, cada uno con sus propios indicadores:
- Actos u operaciones. Qué tipo de operaciones realiza la empresa y si facilitan el anonimato o permiten mover montos altos sin identificación directa. Para una inmobiliaria, esto incluye distinguir entre una compraventa tradicional y un esquema con varios aportantes, como un fideicomiso.
- Tipo de clientes. Persona física, moral o fideicomiso, su nacionalidad, su actividad económica y si se trata de una Persona Políticamente Expuesta.
- Países y áreas geográficas. Exposición a jurisdicciones señaladas como deficientes, regímenes fiscales preferentes o zonas del propio país con mayor riesgo.
- Transacciones y canales de envío o distribución. Montos, frecuencia, formas de pago, uso de efectivo, y si la operación es presencial o se hace por plataformas digitales o intermediarios.
La metodología debe usar, al menos, la información de un periodo no menor a doce meses: número de clientes, número de operaciones y monto operado (artículo 10 Septies 2). Si la empresa todavía no tiene un año de operaciones, arranca con datos proyectados y la actualiza al cumplir doce meses.
A esto se suma un insumo que muchas empresas ignoran: la Evaluación Nacional de Riesgos que emite la Unidad de Inteligencia Financiera. Las Reglas exigen tomar en cuenta la información que aplique al giro de la empresa (artículo 10 Septies) y revisar la metodología cuando esa evaluación se actualice.
El error técnico que se repite: evaluación de la empresa contra clasificación de cliente
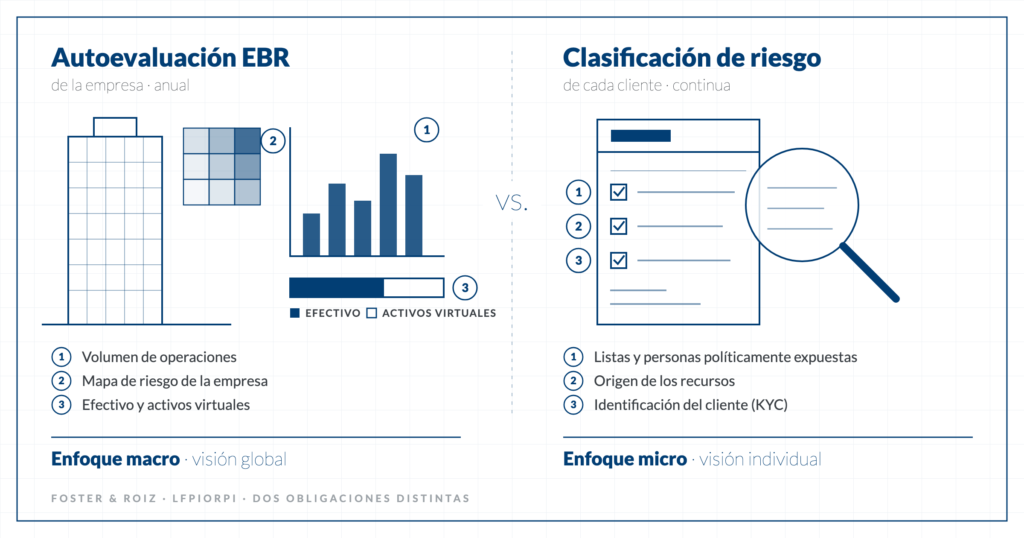
Aquí está el punto que este informe quiere dejar claro. El EBR de la empresa y la clasificación de riesgo de un cliente en lo individual conviven en el mismo sistema de control, pero operan bajo metodologías, niveles de análisis y propósitos distintos.
La evaluación de la empresa, el EBR propiamente dicho, mira al negocio completo, de forma agregada. Su propósito es conocer la exposición global al riesgo para ajustar políticas, límites operativos y el Manual de Políticas Internas. Las variables que usa son los cuatro elementos de riesgo y el volumen acumulado de operaciones. Se mide por concentración del negocio, es decir, qué proporción de la cartera total representa cada segmento de riesgo. Se revisa cuando la empresa detecta riesgos nuevos, cuando se actualiza la Evaluación Nacional de Riesgos, o en un plazo no mayor a doce meses desde que tiene los resultados de su aplicación.
La clasificación de riesgo de cada cliente mira, en cambio, a una persona o entidad en lo individual. Las Reglas (artículo 23 Bis) piden un modelo que asigne a cada cliente, como mínimo, un grado de riesgo bajo, medio o alto, y ese grado determina la intensidad de la debida diligencia que le corresponde. Las variables son sus características propias, como su actividad, su nacionalidad, su residencia y sus fuentes de ingreso, y sus características transaccionales, como el tipo, la frecuencia y el monto de sus operaciones y el origen y destino de sus recursos (artículo 23 Bis 2). El impacto global de la empresa no forma parte de esta calificación individual, y confundir ambos criterios es, precisamente, el error técnico más común. La clasificación se actualiza cada vez que cambia el perfil transaccional del cliente o se modifica su expediente.
La consecuencia práctica de mezclarlas es previsible: empresas que dedican recursos desproporcionados a revisar clientes individuales de bajo riesgo, mientras la concentración real de su cartera en un segmento de alto riesgo, que es justamente lo que mide el EBR de la empresa, queda sin medir ni documentar.
La fórmula detrás del EBR
El diseño cuantitativo del EBR parte de una relación simple: el riesgo inherente es igual a la probabilidad de que ocurra un evento, multiplicada por su impacto. A ese resultado se le restan los mitigantes, es decir, la efectividad real de los controles internos implementados, para obtener el riesgo residual. Las Reglas piden justamente eso: asignar un valor consistente a cada indicador y a cada elemento, e identificar los mitigantes que la empresa ya tiene y su efecto sobre esos indicadores (artículo 10 Septies 1, fracciones II y III).
El objetivo nunca es llegar a un riesgo residual de cero. El riesgo remanente siempre está latente en cualquier actividad económica. El objetivo técnico es mantenerlo dentro de un nivel de tolerancia que la propia empresa defina en su Manual de Políticas Internas y pueda sostener ante la autoridad.
Los mitigantes que la ley espera ver
Para reducir el riesgo inherente a un riesgo residual razonable, la empresa necesita mitigantes concretos, no solo declaraciones de intención:
- Gobierno corporativo. Involucramiento formal de la dirección, políticas de tolerancia al riesgo aprobadas, y recursos reales asignados a la prevención.
- Control interno y procesos. Procedimientos claros para recopilar y verificar datos de clientes, empleados, proveedores y beneficiarios controladores.
- Responsable de cumplimiento. Las personas morales deben designar ante la autoridad a una persona representante encargada del cumplimiento (artículo 20 de la Ley), con capacidad real de actuar, no solo de reportar.
- Capacitación. Al menos una vez al año, con evaluación a los participantes, impartida por alguien con al menos cinco años de experiencia en prevención de lavado de dinero, y diseñada según el giro y los riesgos de la empresa, no una plantilla genérica (artículos 39 Bis y 39 Bis 1 de las Reglas).
- Mecanismos automatizados. Herramientas que permitan un monitoreo permanente de las operaciones y detecten las que se apartan del perfil de cada cliente (artículo 18, fracción X, de la Ley). Las Reglas aclaran que pueden ir desde un sistema especializado hasta procesos apoyados en hojas de cálculo o bases de datos, siempre que cumplan sus funciones y sean verificables (artículo 3, fracción XI Ter).
Lo que cambió en 2025 y 2026
La reforma a la LFPIORPI del 16 de julio de 2025 rediseñó el artículo 18: pasó de seis fracciones a once, más una fracción IV Bis sobre el alta en el padrón. El EBR quedó en la fracción VII; el Manual de Políticas Internas, en la VIII; la capacitación anual, en la IX; el monitoreo automatizado permanente, en la X; y la auditoría anual, en la XI. El plazo para conservar expedientes pasó a diez años (fracción IV). La misma reforma creó el aviso de 24 horas: cuando haya sospecha de que los recursos pueden tener origen ilícito, la empresa debe avisar dentro de las 24 horas siguientes, incluso si la operación no se celebró (fracción VI, segundo párrafo). Y fijó el umbral para identificar al beneficiario controlador de una persona moral en más del veinticinco por ciento del capital con derecho a voto (artículo 3, fracción III).
El Reglamento, reformado el 27 de marzo de 2026, aterrizó varias de estas obligaciones. Permitió consultar a la Unidad de Inteligencia Financiera cuando la empresa no pueda determinar si un cliente es Persona Políticamente Expuesta (artículo 45 Ter). Precisó que el aviso de 24 horas se presenta aunque solo se tengan los datos de quien intentó la operación (artículo 7 Bis). Precisó también la acumulación de operaciones en periodos de hasta seis meses, que la Ley ya preveía, para detectar el fraccionamiento artificial de montos: el aviso se presenta con la operación que alcanza el umbral, aunque no hayan pasado los seis meses (artículo 7). Y facultó al SAT para pedir el dictamen de la auditoría anual (artículo 4, fracción XI).
Las Reglas de Carácter General que dan el detalle operativo se publicaron con el Acuerdo 115/2026, en el DOF del 7 de agosto de 2026. Conviene tener claras sus fechas, porque no todo se exige de inmediato:
- 30 de noviembre de 2026: entra en vigor el Acuerdo.
- 1 de marzo de 2027: la evaluación EBR debe estar a disposición de la autoridad, con información del año anterior, y el Manual de Políticas Internas debe incluir la metodología. Desde esa fecha aplican también los capítulos de clasificación de clientes y debida diligencia, y los nuevos procedimientos de selección para contrataciones nuevas.
- 1 de junio de 2027: fecha límite para contar con los mecanismos automatizados.
- 2027: primer periodo anual de capacitación (del 1 de enero al 31 de diciembre).
- 2028: primer periodo de revisión de la auditoría anual (del 1 de enero al 31 de diciembre).
Sobre las sanciones, la Ley fija los rangos en UMA. Con la UMA vigente de 117.31 pesos, incumplir cualquiera de las obligaciones del artículo 18, incluido el EBR, se sanciona con 200 a 2,000 UMA, de 23,462 a 234,620 pesos (artículos 53, fracción II, y 54, fracción I). Omitir un aviso se sanciona con 10,000 a 65,000 UMA, de 1,173,100 a 7,625,150 pesos, o con el diez al cien por ciento del valor de la operación, lo que resulte mayor (artículos 53, fracción VI, y 54, fracción III).
Dos marcos internacionales que ayudan a ordenar el diseño
La ley mexicana no exige adoptar un marco internacional específico para construir el EBR, pero dos de ellos ayudan a que el diseño interno no se quede en un documento aislado.
El marco COSO ERM, que en noviembre de 2020 publicó una guía específica para gestión de riesgo de cumplimiento, insiste en que un programa efectivo no se sostiene solo vigilando actividad delictiva, sino alineando la prevención con la estrategia y el desempeño real de la empresa. Su estructura de cinco componentes, gobierno y cultura, estrategia, desempeño, revisión y monitoreo, e información y reporte, es útil precisamente para que el EBR deje de ser un ejercicio anual aislado y se convierta en parte del funcionamiento cotidiano del negocio.
La norma ISO 31000:2018 aporta un proceso iterativo de cuatro pasos: establecer el alcance y los criterios, valorar el riesgo, identificando, analizando y evaluando, tratarlo con medidas concretas, y darle seguimiento constante. Es, en esencia, la misma lógica que exige la metodología mexicana, expresada como un ciclo que no termina cuando se entrega el informe anual.
El caso HSBC: qué pasa cuando el EBR existe en papel pero falla en el diseño
En julio de 2012, el Senado de Estados Unidos publicó un reporte que documentó cómo HSBC Bank USA clasificó a México, durante años, con el nivel de riesgo más bajo posible dentro de su propia metodología, pese a que reportes del Departamento de Estado ya alertaban sobre flujos masivos de efectivo vinculados al tráfico de drogas.
Esa clasificación incorrecta tuvo un efecto en cascada. El sistema de monitoreo del banco excluía del análisis automatizado las transferencias provenientes de países clasificados como de riesgo estándar o medio. Al ubicar a México en esa categoría, una parte muy grande del volumen de pagos internacionales del banco quedó fuera de los filtros tecnológicos. En ese periodo, el banco recibió de México 670 mil millones de dólares en transferencias electrónicas y 9,400 millones de dólares en efectivo.
El banco sí tenía un área de cumplimiento y sí generaba reportes de operaciones inusuales, pero esa área carecía de la autoridad interna para obligar a las áreas comerciales a cerrar cuentas de alto riesgo, incluidas casas de cambio vinculadas a organizaciones delictivas. Cuando finalmente se corrigieron los parámetros del sistema, la acumulación de alertas pendientes desbordó al equipo de cumplimiento, y los reportes de operaciones sospechosas se presentaron de forma extemporánea.
El caso terminó en un acuerdo de enjuiciamiento diferido con el Departamento de Justicia y pagos por 1,921 millones de dólares. La lección no es que HSBC no tuviera compliance. La tenía, en el papel. Falló en dos puntos exactamente donde la ley mexicana pone hoy el énfasis: la calificación correcta del riesgo geográfico, y la gobernanza real detrás de los mitigantes, no solo su existencia formal.
Qué debe hacer tu empresa con esto
Ninguna de estas obligaciones es nueva en su origen: el GAFI las viene recomendando desde hace más de una década. Lo que cambió es que, en México, dejaron de ser una intención razonable para convertirse en una exigencia con fracción de artículo, plazo y sanción.
La buena noticia es que hay tiempo para hacerlo bien: la evaluación EBR se puede exigir a partir del 1 de marzo de 2027. La recomendación práctica no es reaccionar con una revisión apresurada de todo el expediente, sino empezar por lo que suele estar mal desde el diseño: verificar si la empresa está calculando una sola cosa cuando en realidad la ley le exige dos, la evaluación de la empresa y la clasificación individual de cada cliente, y si sus herramientas de monitoreo reflejan de verdad el perfil de riesgo geográfico y transaccional del negocio, no una plantilla genérica copiada de otro giro.
Para el panorama completo del sector, consulta nuestra guía PLD para el sector inmobiliario 2026 y el artículo sobre actividades vulnerables en el sector inmobiliario. Si tu empresa realiza actividades vulnerables y quieres platicar sobre el diseño de tu EBR, solicita una videollamada.
Fuentes
- Ley Federal para la Prevención e Identificación de Operaciones con Recursos de Procedencia Ilícita, texto vigente, última reforma publicada en el DOF el 16 de julio de 2025. Cámara de Diputados.
- Decreto por el que se reforman y adicionan diversas disposiciones de la Ley Federal para la Prevención e Identificación de Operaciones con Recursos de Procedencia Ilícita. Diario Oficial de la Federación, 16 de julio de 2025.
- Decreto por el que se reforman, adicionan y derogan diversas disposiciones del Reglamento de la Ley Federal para la Prevención e Identificación de Operaciones con Recursos de Procedencia Ilícita. Diario Oficial de la Federación, 27 de marzo de 2026.
- Acuerdo 115/2026 por el que se modifican las Reglas de carácter general a que se refiere la Ley Federal para la Prevención e Identificación de Operaciones con Recursos de Procedencia Ilícita. Secretaría de Hacienda y Crédito Público. Diario Oficial de la Federación, 7 de agosto de 2026.
- Recomendación 1, Grupo de Acción Financiera Internacional, GAFI.
- Committee of Sponsoring Organizations of the Treadway Commission, Compliance Risk Management: Applying the COSO ERM Framework, noviembre de 2020.
- ISO 31000:2018, Gestión del riesgo, Directrices.
- United States Senate, Permanent Subcommittee on Investigations, U.S. Vulnerabilities to Money Laundering, Drugs, and Terrorist Financing: HSBC Case History, julio de 2012.
- Valor diario de la Unidad de Medida y Actualización, vigente de febrero de 2026 a enero de 2027: 117.31 pesos. Instituto Nacional de Estadística y Geografía.
Foster & Roiz Abogados
Este artículo es de carácter informativo y no constituye asesoría legal. Para analizar el caso de tu empresa, escríbenos por los canales oficiales del despacho.